この記事の要点
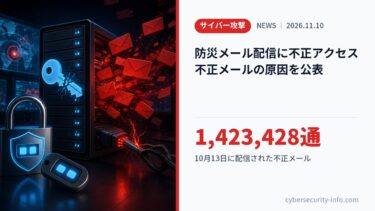
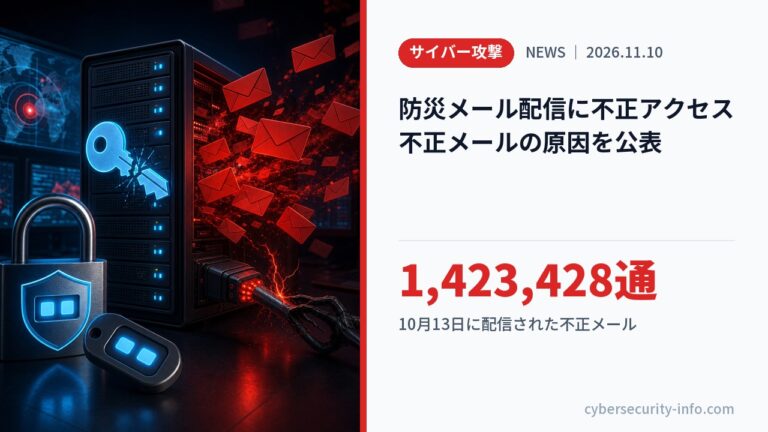
- 10月13日に配信された不正メールは1,423,428通。うち少なくとも869,575通は、同社が保有していないメールアドレス宛てだった(第17報)
- 10月22〜23日にも不正メールが配信された。不正アクセス時に漏えいしたメール送信APIのアカウントのパスワードが総当たりで突破され、さらにURLパースコンフュージョン脆弱性も悪用された(第25報)
- ログイン時の2段階認証の利用を求め、停止していた外部システムからのAPI連携は11月6日に再開した(第20・24・26報)
防災情報などの一斉配信サービス「SpeeCAN RAIDEN」を提供するアルカディアは、不正アクセスに関するお知らせを公式ブログで更新し、11月2日の第25報で、10月22日から23日にかけて同社のシステムから再び不正なメールが配信された原因を公表した。11月6日の第26報では、停止していた外部システムからのAPI連携機能を再開したと発表している。事案の経緯は前回の記事で伝えている。
事案の詳細
同社は10月21日の第17報で、10月13日1時17分から7時16分までのあいだ、不正なプログラムによって同社のシステムからフィッシング詐欺のメールが外部に配信されたと報告した。配信総数は1,423,428通で、このうち少なくとも869,575通は、同社が保有するメールアドレスへの配信ではなかったという。配信は同日7時16分の時点で停止している。
その後、10月22日から23日の間にも、フィッシング詐欺の疑いがある不正なメールが同社のシステムから配信された。第25報によると、原因は次の2点。
- 10月11日から13日の不正アクセスの際に、メール送信APIのアカウントが漏えいし、総当たりでパスワードを突破されて、外部からメール送信APIを不正に利用された。
- これを受けてメール送信APIへの連携機能を停止したが、URLパースコンフュージョン脆弱性(同じURLの解釈にずれが生じることで起きる脆弱性)を利用され、再び外部からメール送信APIを不正に利用された。
同社は10月22日6時30分ごろにメール送信APIへの連携機能を停止し、10月23日10時30分ごろに脆弱性を解消した。これらの対応で不正メールは止まっているという。この期間に配信された通数は公表されていない。
影響と背景
同社は10月22日の第19報で、SpeeCAN RAIDENやライデン・スクールの各サービスについて、外部システムからのAPI連携機能を停止した。外部システムとの連携ができないため、利用者はSpeeCAN RAIDENから手動で発信する必要があった(同社オプションの気象情報連携機能は影響なし)。
個人情報保護委員会への報告については、10月26日の第23報で、同意を得た契約者のリストとともに「行政機関の漏えい等事案報告書」を10月23日に提出したと報告している。本来は各契約者が報告する必要があるが、同委員会と相談のうえ、同社が代行して報告する形をとった。
対策・今後の展望
再発防止とセキュリティ強化の一環として、同社はログイン時の2段階認証の利用を求めている。ユーザー名とパスワードに加え、メールアドレスに送られる確認コード(送信から15分間のみ有効)で認証する仕組みで、10月30日にはスマホサイトにも同機能を追加した(設定はPCサイトで行う)。
11月6日の第26報では、第19報で停止していたAPI連携機能を再開したと発表した。再開にあたっては利用者側で設定作業が必要で、対象者には個別に案内しているという。第25報では、メール送信APIのアカウントとパスワードを変更したうえで連携を再開するとしていた。外部機関による脆弱性診断とダークウェブ調査も進めており、結果は後日報告するとしている。
CSRIからのアドバイス
今回の続報で分かったのは、最初の侵入で漏れた「メール送信用のアカウント」が、後から別の手口と組み合わされて悪用されたことだ。一度目の封じ込めで穴をふさいでも、侵入時に持ち出された認証情報や連携用のアカウントが残っていれば、攻撃は形を変えて続く。
例えるなら、空き巣に入られた後に窓を直しても、そのとき合鍵を作られていれば、別の日に勝手口から入られてしまうようなものだ。窓の修理と同時に、鍵そのものを取り替える必要がある。
中小企業や自治体でも、メール配信サービスや外部システムとの連携に使っているAPIキー・サービス用アカウントを今週中に洗い出しておきたい。不正アクセスや委託先の事故が分かったときは、利用者のパスワードだけでなく、こうした連携用の認証情報も変更の対象に入れること。管理画面のログインには多要素認証(2段階認証)を設定し、パスワードの総当たりを受けにくい長いパスワードにしておくと効果が大きい。防災メールなど信頼されている送信元からのメールでも、ログインやカード情報の入力を求めるリンクは開かないよう、職員や住民に周知しておくと安心だ。
参照: SpeeCAN RAIDEN公式ブログ「弊社サービスへの不正アクセスに伴う一連の対応について」(第16〜26報、2026年10月21日〜11月6日)/アルカディア「不正アクセスに伴う一連の対応について」