この記事の要点
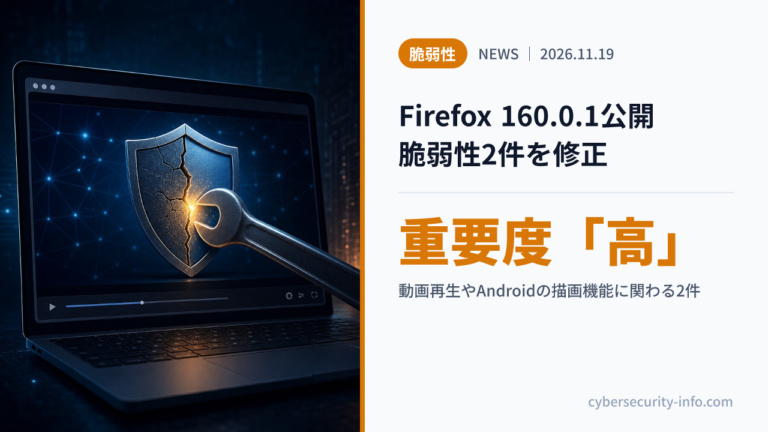
Mozilla Foundationは、ウェブブラウザ「Firefox」で判明した2件の脆弱性に対処するセキュリティアップデート「Firefox 160.0.1」を公開した。現地時間2026年11月17日にセキュリティアドバイザリを公開し、脆弱性への対応を明らかにしている。
事案の詳細
Mozilla Foundationは、「Firefox」に2件の脆弱性が判明したとして、セキュリティアップデート「Firefox 160.0.1」を公開した。現地時間2026年11月17日にセキュリティアドバイザリを公開し、2件の脆弱性に対処したことを明らかにした。
同社は、今回対処した2件の脆弱性について、重要度を「高(High)」とレーティングしている。対象となった脆弱性には、CVEが付与されている。
具体的には、「CVE-2026-130021」が、音声や動画の再生処理を担うコンポーネント「Audio/Video:Playback」に確認された、解放後のメモリを使用する「Use After Free」の脆弱性だとしている。また「CVE-2026-130020」は、Androidにおけるグラフィックス関連コンポーネント「Graphics:CanvasWebGL」に明らかとなった脆弱性で、境界条件の扱いに不備があり、権限昇格につながるおそれがあるという。
影響と背景
今回のセキュリティアップデートは、Firefoxの音声・動画再生に関わるコンポーネントや、Androidのグラフィックス関連コンポーネントで確認された脆弱性2件に対処するものとなる。いずれも重要度は「高(High)」とされ、CVE-2026-130021は「Use After Free」、CVE-2026-130020は権限昇格につながるおそれがある脆弱性として示されている。
対策・今後の展望
Mozilla Foundationは、2件の脆弱性に対処したセキュリティアップデートとして「Firefox 160.0.1」を公開している。Firefoxを利用する場合は、同アップデートを適用することが対策となる。
CSRIからのアドバイス
ウェブブラウザは日常的に多くのサイトで利用され、音声・動画再生や描画機能など多様な処理を担う。こうした機能に関わる不具合は、脆弱性として整理され、アップデートで修正されるため、更新情報の把握が重要になる。
例えるなら、ブラウザは「書類作業だけでなく映像機器や図面作成も一台でこなす机」のようなものだ。つまり、動画再生や画面表示の部品に弱点があると、その部分を通じて想定外の動きにつながるおそれがある。
まず社内で利用しているFirefoxのバージョンを確認し、「Firefox 160.0.1」への更新が可能か担当者が点検するとよい。次にAndroid端末でFirefoxを使う端末がある場合、対象端末の更新状況も確認し、更新を促す運用を徹底したい。
参照: 「Firefox 160.0.1」公開 – 動画再生関連など脆弱性2件を修正
参考:公式情報・アドバイザリ
- CVE-2026-130020: NVD (NIST) / Mozilla
- CVE-2026-130021: NVD (NIST) / Mozilla
上記は本記事に関連する公式セキュリティ情報です。詳細は各機関の公式サイトをご確認ください。